二要素認証は、令和9年(2027年)4月1日の時点で使っている想定のシステムを、新しく入れる・入れ替えるときに採用するものです。
間に合わない場合は、令和9年度以降の、直近のシステム更新までが期限です。今すぐすべての端末に入れる必要はなく、チェックリストの2-⑪・2-⑫も、「次の入れ替えで入れる予定」なら「はい」にできます。
ただし費用がかかるので、入れ替えの時期と見積もりは今のうちに業者に聞いておきます。
二要素認証とは何か
二要素認証は、パスワードに加えて、もう1つ別の方法で本人かどうかを確かめる仕組みです。
ポイントは「種類の違う2つ」を組み合わせることです。
二要素認証は「種類の違う2つ」を組み合わせる
- 知っているものパスワード・暗証番号
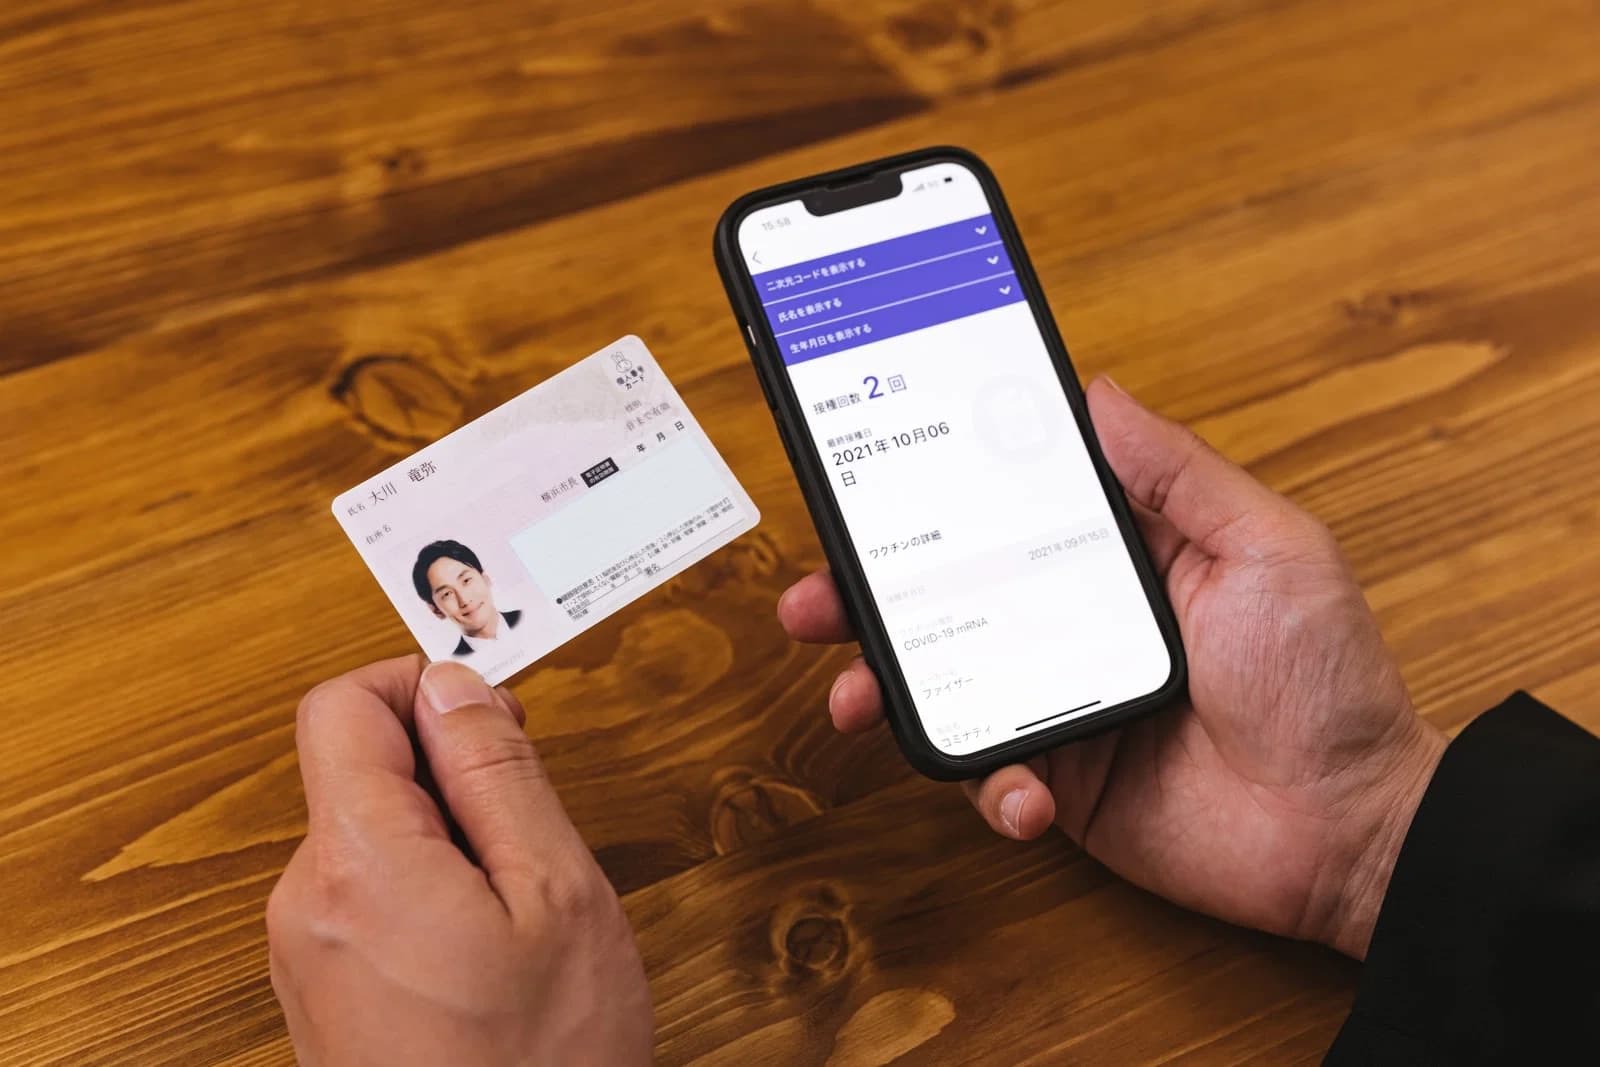
- 持っているものICカード・スマートフォン
- 体の特徴指紋・顔・静脈
例:パスワード+指紋/ICカード+パスワード/ICカード+指紋。パスワードを2回入れるのは「同じ種類」なので二要素になりません
厚生労働省のチェックリストマニュアルでは、採用例として次の3つが挙げられています。
- パスワード+指紋
- ICカード+パスワード
- ICカード+指紋
ガイドラインでは、OSのログインで1つ、アプリのログインで1つ、という分け方も二要素認証とは認められないとされています。1回のログインで、2つの確認がそろう必要があります。
いつまでに必要か。期限は「次の入れ替え」で決まる
期限の考え方を1枚にすると、次のようになります。
二要素認証は「次の入れ替え」で入れる
- いま入っていなくても、予定があれば「はい」チェックリスト2-⑪(端末)・2-⑫(サーバ)。パスワードは13文字以上にしておく
- 令和9年度(2027年4月)以降
- 入れ替え最初のシステム更改のときに、二要素認証のあるシステムにする電子カルテ・レセコンなどを新しく入れる、入れ替えるとき
- 入ったら
- その後パスワードは8文字以上でよくなる英数字をまぜた、推測されにくいもの
ガイドラインの書き方
第7.0版のシステム運用編には、次の2つが書かれています。
- 令和9年度(令和9年4月1日時点)に稼働していると想定されるシステムを、今後、新しく入れる、または機器の入れ替えなどを伴う更改をするときに、二要素認証を採用する
- 技術的な理由などで令和9年度までの対応が難しい場合は、令和9年度以降、直近の次のシステム更新までを期限とする
令和9年度に向けた二要素認証の求めは、2021年に出た第5.1版から続いているものです。第7.0版では、期限に間に合わない医療機関のために、次のシステム改修での対応を認める緩和措置がはっきり書かれました。
「令和9年4月」に何かが止まるわけではない
資料によって「令和9年4月1日時点」「令和9年度までに」「令和9年度時点」と書き方が少しずつ違いますが、どれもシステムを入れる・入れ替えるときに二要素認証のものを選ぶという話です。
今のシステムを使い続けている場合、最長の期限は「令和9年度以降の直近のシステム更新」です。
ガイドラインのQ&Aでは、ガイドライン自体に独立した罰則はないとしたうえで、医療法に基づく立入検査で指摘されることはありうるとしています。
どこに必要か。端末とサーバ
第7.0版では、二要素認証が必要な場所がはっきりしました。
| 機器 | どこで二要素認証をするか |
|---|---|
| 端末(受付・診察室のパソコンなど) | 電子カルテなどのアプリにログインするとき |
| サーバ | サーバのOSにログインするとき |
| 医療機器 | 今回の改定では見送り(必須ではない) |
医療機器は、世界的にも二要素認証が必須になっていないことなどから、今回は見送られました。ただしチェックリストマニュアルは、今後求められていく方向性は変わらないとして、対応した医療機器を積極的に選ぶよう勧めています。
クラウド型なら、医療機関の中心は「端末」
小規模な医療機関向けの保守委託機関編では、サーバの二要素認証は院内にオンプレミスのサーバがある場合の項目です。
クラウド型の電子カルテで院内にサーバがない場合は、医療機関の側では端末からアプリにログインするときの二要素認証が中心になります。サーバ側の対応は、業者のMDS/SDSで確認します。
システムの形で、やることが変わる
小さな医療機関でよくある3つの形に分けると、次のようになります。
| システムの形 | 端末(アプリのログイン) | サーバ(OSのログイン) |
|---|---|---|
| クラウド型の電子カルテ | 二要素認証が必要 | 業者の管理範囲。MDS/SDSで確認 |
| 院内にサーバを置く電子カルテ | 二要素認証が必要 | 二要素認証、またはみなし措置が必要 |
| パソコン1台にアプリを入れて完結 | 二要素認証が必要 | そのパソコンがサーバにあたるので、OSのログインも対象 |
3つ目の形は、ガイドラインの保守委託機関編で、アプリを入れた端末の中で処理が完結する場合は、その端末も「サーバ」に含むとされていることによります。小さな診療所では見落としやすいので、業者に確認してください。
サーバには「みなし措置」がある
サーバのOSに二要素認証を入れるには、院内のネットワークを大きく作り直す必要がある場合があります。そのため、一定の条件を満たせば、二要素認証をしたものとみなす措置が用意されています。
考え方を短く言うと、サーバへの入口を「踏み台」と呼ばれる専用の端末1か所に絞り、その踏み台を厳しく守るというものです。
- サーバにつなげるのは、別の区画に置いた踏み台の端末からだけにする
- 踏み台の端末のログインに二要素認証を入れる、または、怪しい動きを見つける仕組み(EDR)を入れて、外からの接続はVPN経由で踏み台だけに限る
どちらの場合も、外から踏み台に入る人に管理者権限を与えない、OSの更新を十分に行う、サーバと踏み台で同じパスワードを使わない、の3つが前提です。
設定は専門的なので、自院がこの措置で対応できるかは、業者に聞くのが確実です。立入検査で「同等の措置をとっている」と説明できるよう、業者の説明を記録に残しておきます。
パスワードとの関係
二要素認証を入れるまでの間は、パスワードを長くして守ります。
- 二要素認証を使っていない間:英数字をまぜて13文字以上
- 二要素認証を使っていれば:英数字をまぜて8文字以上(PINは4桁以上)
第7.0版では、パスワードの定期的な変更は不要になりました。代わりに、使い回しをしないこと、何度も間違えたらロックすることが求められています。
費用と進め方
チェックリストマニュアルには、二要素認証の導入や改修には一定の費用が見込まれるので、計画的にシステムを更新するよう書かれています。
経営管理編も、システムを選ぶときは原則として令和9年度時点で二要素認証に対応したものを選ぶよう、経営層に求めています。
業者に聞く3つのこと
- 今のシステムは二要素認証に対応しているか(対応していれば、設定だけで使えることもある)
- 次のシステム更新はいつか(リース満了・保守期限など)
- 二要素認証を入れる場合の方式と費用(ICカードか、指紋か、スマートフォンか)
業者への問い合わせは、次のような文面で十分です。
いつもお世話になっております。厚生労働省のガイドライン第7.0版で求められている二要素認証について、当院で利用している〔製品名〕の対応状況を教えてください。
- 現在の製品で、ログイン時の二要素認証に対応していますか(対応していれば、設定や追加費用の有無も)
- 当院の次回のシステム更新の予定時期
- 二要素認証を導入する場合の方式(ICカード・指紋など)と概算費用
院内にサーバがある場合は、サーバのOSログインについても、二要素認証またはみなし措置での対応可否をあわせてお知らせください。
入れる前に決めておくこと
ICカードや指紋を使うときは、使えなくなったときの手順も決めておきます。ガイドラインのQ&Aでは、次のことが求められています。
- ICカードは個人に結びつけて管理し、紛失したら止める・再発行する手順を決める
- ICカード単独では認証せず、PINなどと組み合わせる
- 指紋などの生体認証は、読み取れない場合に備えて代わりの方法を用意する
診療中にログインできなくなると業務が止まります。緊急時の代わりの入り方と、そのときの記録の残し方まで、業者と一緒に決めておくと安心です。
入れたあとに見直す院内のルール
二要素認証が入ったら、院内のルールもあわせて見直します。
- パスワードの長さの決まりを、13文字以上から8文字以上に変えてよい(英数字をまぜる)
- ICカードの管理台帳を作り、誰にどのカードを渡したか、紛失したときの連絡先を書いておく
- 退職者のICカードを回収し、登録を消す手順を、アカウント削除(2-⑤)と一緒にしておく
- 緊急時の代わりの入り方を使ったら、誰がいつ使ったかを記録する
これらは運用管理規程(4-①)に書いておくと、立入検査で見られたときにそのまま説明に使えます。
チェックリスト2-⑪・2-⑫の書き方
令和8年度版チェックリストの2つの項目は、次のとおりです。
- 2-⑪(端末):アプリにログインするときの二要素認証を実装している。または令和9年度以降の最初のシステム更改のときに実装する予定である
- 2-⑫(サーバ):OSにログインするときの二要素認証を実装している。または令和9年度以降の最初のシステム更改のときに実装する予定である
予定がはっきりしていれば「はい」にできます。業者から聞いた更改の時期と方式をメモに残し、運用管理規程や院内の記録に書いておくと、立入検査で聞かれても説明できます。
今日やること
- 業者に「二要素認証への対応状況」「次の更新時期」「方式と費用」の3つを聞く
- 更新時期が決まっていれば、チェックリスト2-⑪・2-⑫を「はい」にして、予定をメモに残す
- それまでの間、院内のパスワードを13文字以上・使い回しなしに見直す
二要素認証は、慌てて入れるより、次の入れ替えに合わせて計画的に入れるほうが、費用も手間も抑えられます。